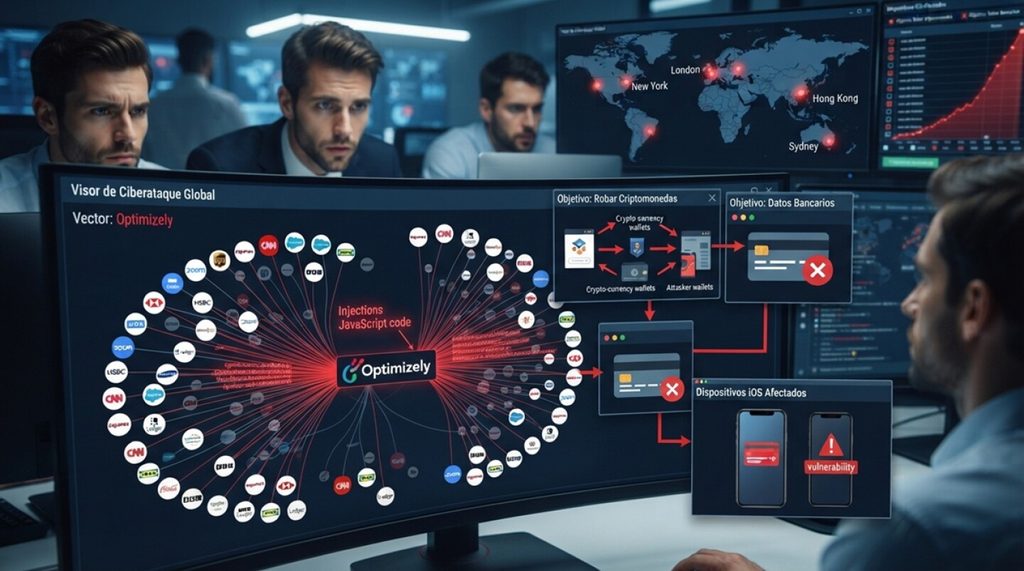
Un ataque informático que utilizó la plataforma externa Optimizely habría expuesto a los visitantes de 178 empresas de distintos sectores al robo de criptomonedas, datos financieros, cookies y capturas de pantalla, además de intentar infectar dispositivos iPhone, informó el especialista en ciberseguridad Scott Helme.
El investigador señaló que los sitios afectados cargaban código malicioso en JavaScript mientras los usuarios navegaban en sus páginas. La vulneración se habría originado en cambios no autorizados a los scripts de Optimizely, una herramienta utilizada por las compañías para optimizar el funcionamiento de sus portales.
Entre las empresas alcanzadas se encuentran Zoom, HSBC, Equifax, CNN, Salesforce e Ikea. De acuerdo con los análisis técnicos, el código podía reemplazar las direcciones de pago en criptomonedas por una billetera controlada por los atacantes, con lo que intentaba desviar las transferencias realizadas por los usuarios.
El ataque también estaba diseñado para interceptar números de tarjetas de crédito en el momento en que eran ingresados en los sitios web. Los scripts podían sustraer cookies y tomar capturas de pantalla, información que puede contener datos de navegación o elementos visibles en el dispositivo durante la sesión.
El código incluía además una función de explotación dirigida a equipos con sistema operativo iOS. El reporte no precisa cuántos teléfonos fueron afectados ni si la instalación del código se concretó en todos los dispositivos que visitaron las páginas comprometidas.
La empresa de ciberseguridad HudsonRock corroboró que los sitios involucrados sirvieron efectivamente el código malicioso a sus usuarios. Sin embargo, todavía no se ha establecido en cuántos de los 178 casos se concretó el robo de información o criptomonedas, ni cuál es la magnitud total de las afectaciones.
La diferencia entre la exposición al código y el robo confirmado mantiene sin determinar el impacto final del incidente. La evidencia disponible acredita que los scripts comprometidos fueron entregados a visitantes de los portales, pero no establece que todas las personas que ingresaron a esas páginas hayan sufrido una extracción de datos o una infección.
Salesforce informó que abrió una investigación interna después de detectar cambios no autorizados en sus scripts de Optimizely. La compañía también comunicó que desactivó esos elementos de forma preventiva mientras revisaba el alcance del incidente.
Equifax indicó que revisó el caso, suspendió el uso de la plataforma y descartó indicios de que sus sistemas hubieran sido comprometidos. La empresa no informó, en los datos disponibles, si alguno de sus usuarios fue afectado por las funciones incluidas en el código malicioso.
Optimizely, Apple, Zoom, HSBC, CNN e IKEA no habían emitido una respuesta oficial sobre el ataque al momento del reporte. Tampoco se había precisado quién introdujo los cambios en los scripts ni el número de usuarios que pudieron quedar expuestos a las distintas funciones del código.